加速器教程
运动手环的数据收集存在隐私泄露的风险
By 敖星澈 · · 1 min
探讨运动手环在收集数据过程中的隐私风险、影响因素与防护策略,帮助用户降低个人信息泄露风险。
在数字化健康管理日益普及的今天,体育手环成为许多人日常生活的一部分。它们会持续监测心率、步数、睡眠、卡路里甚至定位轨迹等数据。看起来有助于提高健康意识和运动效果,但背后也隐藏着隐私风险。本文将直奔主题,帮助你理解“运动手环的数据收集存在隐私泄露的风险”背后的隐私问题,以及如何在日常使用中降低风险。
编辑推荐:支付宝 / 微信支付,3 分钟连上全球互联网——无需海外信用卡,超强抗墙,绕过网络封锁,访问 Google、YouTube、ChatGPT。 马上开通 →
数据类型与风险点的梳理
主要数据类型
- 生理数据:心率、心率变异性、血氧、体温等
- 行为数据:步数、运动模式、训练强度、消耗热量
- 位置数据:GPS轨迹、运动路线、活动地点
- 设备数据:设备型号、序列号、固件版本、应用权限
- 使用习惯:睡眠时段、应用使用频次、交互习惯
典型的隐私风险点
- 数据传输过程被拦截或劫持:未加密或弱加密传输
- 数据存储安全性不足:云端或本地存储的访问控制薄弱
- 第三方共享与分析:将数据提供给广告商、合作伙伴或第三方分析公司
- 设备丢失或被窃后数据暴露:未加密的本地数据或未擦除的历史记录
- 同意与透明度不足:隐私政策模糊、同意选项不清晰
- 匿名化与去标识化不足:数据看起来匿名,但仍可反识别
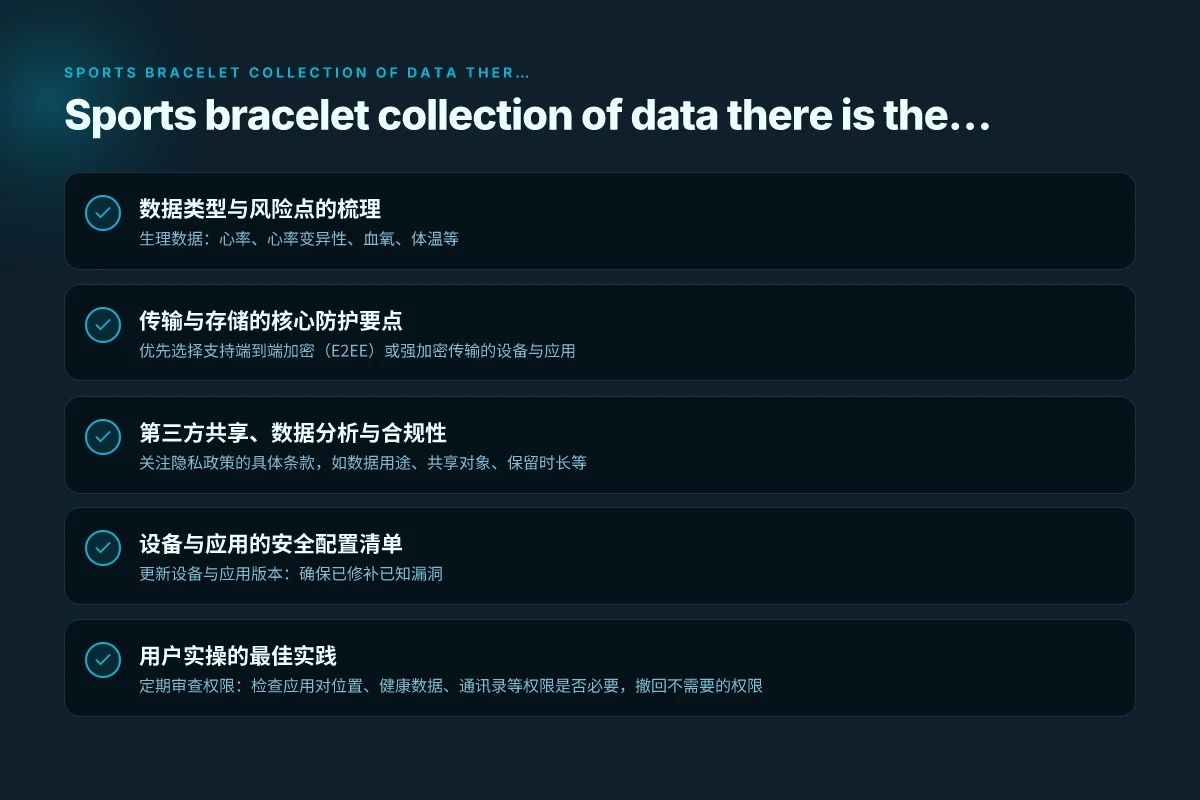
传输与存储的核心防护要点
加密与传输协议
- 优先选择支持端到端加密(E2EE)或强加密传输的设备与应用
- 尽量使用HTTPS/TLS、禁用明文传输
- 定期更新固件和应用,修补已知漏洞
数据最小化与分区域存储
- 仅收集完成特定功能所需的数据,避免“无用数据”积压
- 将高敏感数据分离存储,降低同一账户多处泄露风险
- 对高风险数据在云端实现加密后再进行存取
本地存储与访问控制
- 使用强密码、指纹或面部识别等多因素认证
- 定期清理历史数据,开启数据保留期限控制
- 禁止设备在未授权的环境下直接导出数据
第三方共享、数据分析与合规性
透明度与知情同意
- 关注隐私政策的具体条款,如数据用途、共享对象、保留时长等
- 查看应用是否提供数据导出、数据删除与撤回同意的选项
- 定期对账户权限进行清理,撤回不必要的授权
第三方合作方的风险
- 了解数据是否被用于广告定向、行为分析或研究
- 优先选择具备数据保护认证的合作方(如ISO/IEC 27001等)
- 使用可控的数据共享开关,逐步降低对第三方的依赖
合规与监管关注
- 关注隐私保护法规,如地区性数据保护法(如GDPR、CCPA等)及本地法规
- 了解厂商在你所在地区的数据处理责任和用户权利
设备与应用的安全配置清单
- 更新设备与应用版本:确保已修补已知漏洞
- 启用强认证:PIN、指纹、面部识别等
- 数据最小化设置:关闭不必要的传感器权限(如GPS、麦克风等)
- 数据保留策略:设定数据保留期限,定期自动清理
- 数据导出与删除:确保能随时导出或删除个人数据
- 同意管理:定期检查并撤回不再需要的授权
表:常见隐私风险点与对策对照
| 风险点 | 风险描述 | 对策与设置 |
|---|---|---|
| 数据传输未加密 | 数据在传输过程中被拦截或篡改 | 使用HTTPS/TLS、升级设备固件、避免公用网络环境使用敏感数据 |
| 云端存储未加密或权限不足 | 云端数据泄露或被非法访问 | 启用端到端加密、设定最小权限、定期审计访问日志 |
| 第三方共享过度 | 数据用于广告、分析等用途 | 关闭不必要的授权、仅与受信任方共享、选择具备隐私保护的合作伙伴 |
| 本地数据未保护或易丢失 | 设备丢失/被盗时数据暴露 | 启用设备锁、定期擦除历史数据、加密本地存储 |
| 同意与知情不足 | 用户不知道数据如何被使用 | 详细的隐私政策、易懂的同意书、提供数据导出/删除权利 |
用户实操的最佳实践
- 定期审查权限:检查应用对位置、健康数据、通讯录等权限是否必要,撤回不需要的权限
- 使用官方应用商店与官方渠道更新:避免第三方安装包带来风险
- 关注隐私设置的更新:厂商可能通过版本迭代增加新选项,需定期检查
- 分辨“匿名化”与“可去标识化”的边界:了解数据仍可能被还原,尽量降低敏感项的采集
- 养成数据导出与删除的习惯:遇到不再使用时,及时导出并删除账户数据
- 选择具备法务与隐私合规的品牌:大品牌通常在隐私治理上更有底线,但仍要自行核对
品牌与产品选择的建议
- 优先选择具备透明隐私政策、数据最小化原则的产品
- 查看隐私评测与独立机构的测试结果,关注数据泄露案例历史
- 关注区域性合规要求,确保厂商在本地有数据保护承诺
- 理解“数据控制权”概念:你应有数据访问、导出、纠正、删除的权利
- 注意厂商生态:与手机、云服务等高度整合的产品,隐私碎片化风险较高,需要更严格的配置
面向企业与运营方的隐私责任要点
- 数据治理框架:建立数据分类、访问控制、数据保留与销毁策略
- 安全开发生命周期:在产品开发阶段就嵌入隐私保护(隐私设计)
- 第三方风险管理:评估供应商数据保护能力,签署数据 processing agreement
- 安全事件响应:建立数据泄露应急流程、快速通知与缓解措施
- 用户教育与透明度:提供易懂的隐私说明与帮助文档,提升用户信任
结论与推荐
就“运动手环的数据收集存在隐私泄露的风险”这一议题而言,隐私风险不是一味的不可控命运,而是可以通过产品选择、设置调整和使用习惯来显著降低。核心在于数据最小化、传输与存储的加密、对第三方的可控共享,以及对自己数据的主导权。作为普通用户,建议从以下几步着手:定期审视权限与隐私设置、选择具备明确数据保护承诺的品牌、开启强认证与数据保留期限控制、并保持对隐私政策的关注。若你在工作中需要使用运动手环做健康数据分析,务必建立完善的数据治理和合规流程,确保数据在从采集到分析的每个环节都在可控范围内。通过这些措施,你可以在享受运动数据带来便利的同时,将隐私风险降到最低。