加速器教程
如何保护网络数据安全
By 冉初禾 · · 1 min
一份实用的网络数据安全指南,涵盖从设备到云端的综合防护要点,帮助个人和企业降低数据泄露风险。
在数字化时代,网络数据安全已经成为企业与个人最重要的安全议题之一。无论是日常工作中的文档传输,还是云端存储与协作,数据都可能面临泄露、篡改、丢失等风险。本篇文章从“人、器、网、法”四个维度出发,提供可执行的策略和实用清单,帮助你构建更强的网络数据防护体系。
编辑推荐:敏感时期也能访问全球互联网——超强抗墙,绕过网络封锁,支付宝、微信付款,无限流量。 查看套餐 →
1. 建立强健的身份与访问管理(IAM)
在网络数据安全中,用户身份和访问权限是第一道防线。若口令被盗或权限过大,攻击者就能直接进入系统窃取或篡改数据。要点如下:
- 多因素认证(MFA):对关键系统、云端服务和远程访问强制启用MFA,减少凭证被盗后的风险。
- 最小权限原则:按工作需要分配权限,定期审查和撤销不再需要的账户和权限。
- 自助密码管理与强密码策略:要求定期更改、长度适中、避免易猜信息,结合密码管理器统一管理。
- 账户异常监测:对登录地点、设备、时间进行行为分析,发现异常时触发二次验证或锁定。
- 统一身份与日志留存:集中管理用户身份,保留可审计的访问日志以便追踪。
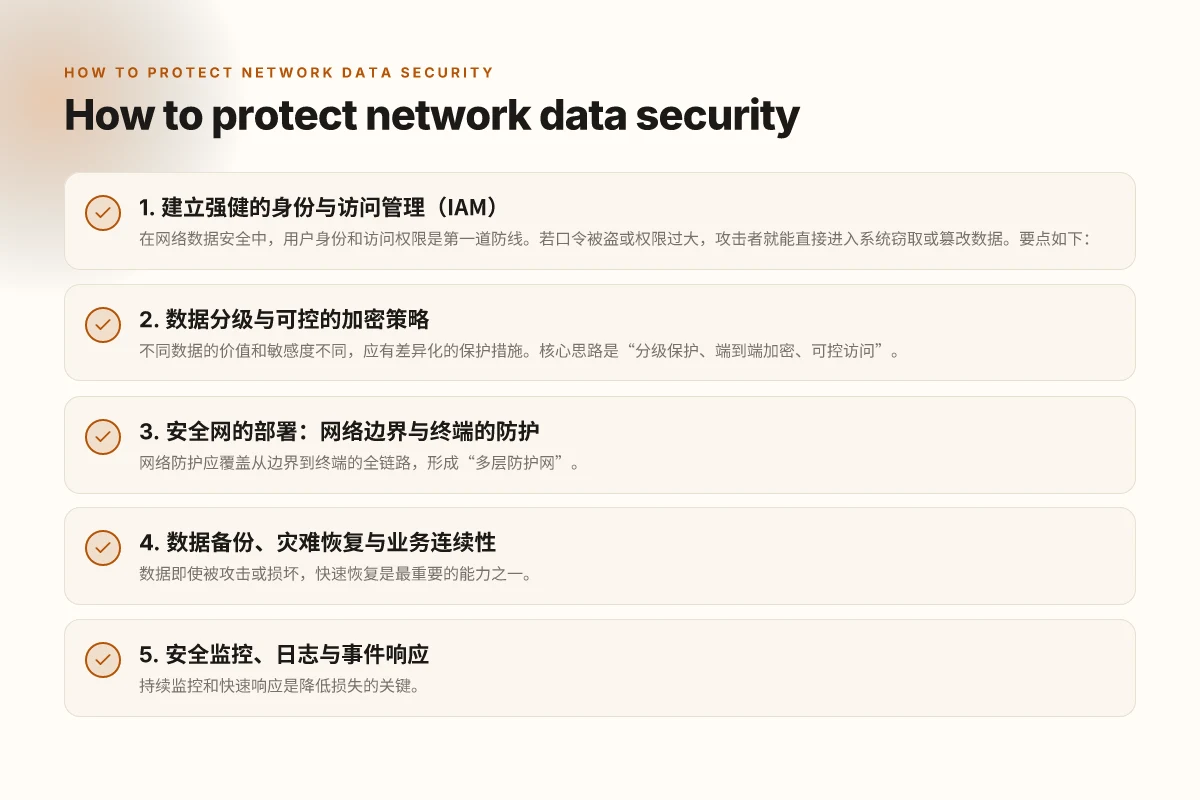
2. 数据分级与可控的加密策略
不同数据的价值和敏感度不同,应有差异化的保护措施。核心思路是“分级保护、端到端加密、可控访问”。
- 数据分级:分为公开、内部、敏感、机密等等级,明确各等级的处理要求。
- 数据在传输中的加密:使用 TLS 1.2/1.3,强制禁用弱协议与旧版本。
- 数据静态加密:对存储在磁盘、数据库、备份中的敏感数据进行加密,使用AES-256等强加密算法。
- 端到端加密(E2EE)在关键场景中的应用:如跨机构协作、跨区域数据传输,确保数据在传输链路和接收端均不可被未授权方解读。
- 密钥管理:集中化密钥管理,定期轮换密钥,使用硬件安全模块(HSM)或受信任的密钥管理服务。
3. 安全网的部署:网络边界与终端的防护
网络防护应覆盖从边界到终端的全链路,形成“多层防护网”。
- 防火墙与入侵防御系统(IPS/IDS):部署在网络边界,结合行为分析识别异常流量。
- 零信任架构(ZTNA)的落地:不默认信任任何人或设备,持续进行身份、设备和行为的验证。
- 分段与微分段:将网络划分为若干安全域,控制横向移动的风险。
- 终端保护:安装端点检测与响应(EDR)工具,及时发现恶意软件、可疑行为并自动隔离。
- 安全补丁与基线管理:定期更新系统、应用与中间件,执行安全基线,减少漏洞暴露。
4. 数据备份、灾难恢复与业务连续性
数据即使被攻击或损坏,快速恢复是最重要的能力之一。 香港的支付宝和微信支付
- 3-2-1 备份法则:至少保留三份数据副本、两种不同介质、至少一份异地备份。
- 备份加密与完整性校验:对备份进行加密,定期进行数据完整性校验,确保可用性。
- 定期演练:进行全量与增量恢复演练,验证备份可用性、恢复时间目标(RTO)与数据恢复点目标(RPO)。
- 业务连续性计划与应急响应:制定明确的联系人、职责、流程,确保安全事件发生时快速响应。
5. 安全监控、日志与事件响应
持续监控和快速响应是降低损失的关键。
- 日志全量化与集中化:将事件日志、访问日志集中到安全信息与事件管理系统(SIEM)中,便于分析和取证。
- 安全情报与威胁情报共享:关注行业与区域威胁情报,及时更新防护策略。
- 事件响应流程(IRP):建立从检测、分析、遏制、修复到复盘的完整流程,设定明确的SLA。
- 演练与桌面演练:定期进行桌面演练和桌面演练,提升团队协作与决策效率。
6. 法规遵从与数据隐私保护
合法合规是数据安全的重要保障。
- 数据最小化与用途限定:只收集业务必要的数据,明确用途并获得必要授权。
- 数据跨境传输合规:了解并遵守地区性数据保护法规,必要时进行数据脱敏或本地化处理。
- 个人信息保护:对个人敏感信息提高保护等级,设定合理的留存周期。
- 审计与证据留存:保留合法、可核验的安全与合规证据,方便审计与追责。
7. 具体对比表:措施优先级与适用场景
以下表格对比了常见安全措施在不同场景下的优先级与适用性,帮助企业快速制定实施路线。
| 场景/目标 | 优先级 | 关键措施 | 适用对象 |
|---|---|---|---|
| 个人日常保护 | 高 | MFA、强密码、端点防护、备份 | 普通个人用户 |
| 中小企业(SAAS/云服务) | 高 | IAM、数据分级、日志与监控、备份演练 | 中小企业机构 |
| 金融、医疗等高隐私行业 | 极高 | 零信任、端到端加密、密钥管理、法规合规 | 金融、医疗、政府等高信任行业 |
| 跨境数据传输与协作 | 高 | 数据脱敏、跨境合规、访问控制、加密传输 | 国际化企业、跨机构协作 |
8. 实施步骤与落地建议
- 评估与分级:对现有数据进行分级,识别高风险数据及系统。
- 制定路线图:结合资源与风险,制定3–6个月的优先执行清单。
- 选型与部署:选用可扩展、易于管理的解决方案,优先考虑云原生和托管服务的安全特性。
- 人员培训:定期开展安全意识培训,提升全员的防护意识与技能。
- 持续改进:以指标驱动改进,如RPO、RTO、事件响应时间等,并进行年度复盘。
结语与推荐
保护网络数据安全不是一次性的项目,而是一项持续的系统工程。建议从高影响、可控成本的措施入手,建立以身份与访问管理为核心的数据分级与加密体系,辅以完善的监控、备份和应急演练,逐步构建“人、器、网、法”合一的安全防护网。若你是企业负责人,优先实现零信任落地,同时确保合规框架的建立与持续改进。对于个人用户,先从开启MFA、使用密码管理器、定期备份和更新设备开始,逐步提升整体防护水平。 Windows10 System free upgrade