加速器教程
苹果手机信息加密全解析:从存储到传输的安全守卫
By 冉初禾 · · 1 min
全面解读苹果设备及生态中的信息加密机制、实际应用与常见误区,帮助用户提升隐私防护水平。
苹果手机的信息加密是行业内的标杆之一。本文将系统梳理从设备存储、系统级保护、应用层的数据保护、到云端传输的全链路加密机制,并结合实际使用场景给出可执行的隐私提升建议,帮助用户理解“我的信息真的加密了吗?”这一核心问题。
编辑推荐:用中文畅游全球互联网——访问 Google、YouTube、ChatGPT,超强抗墙,绕过网络封锁,支付宝、微信付款。 立即开通 →
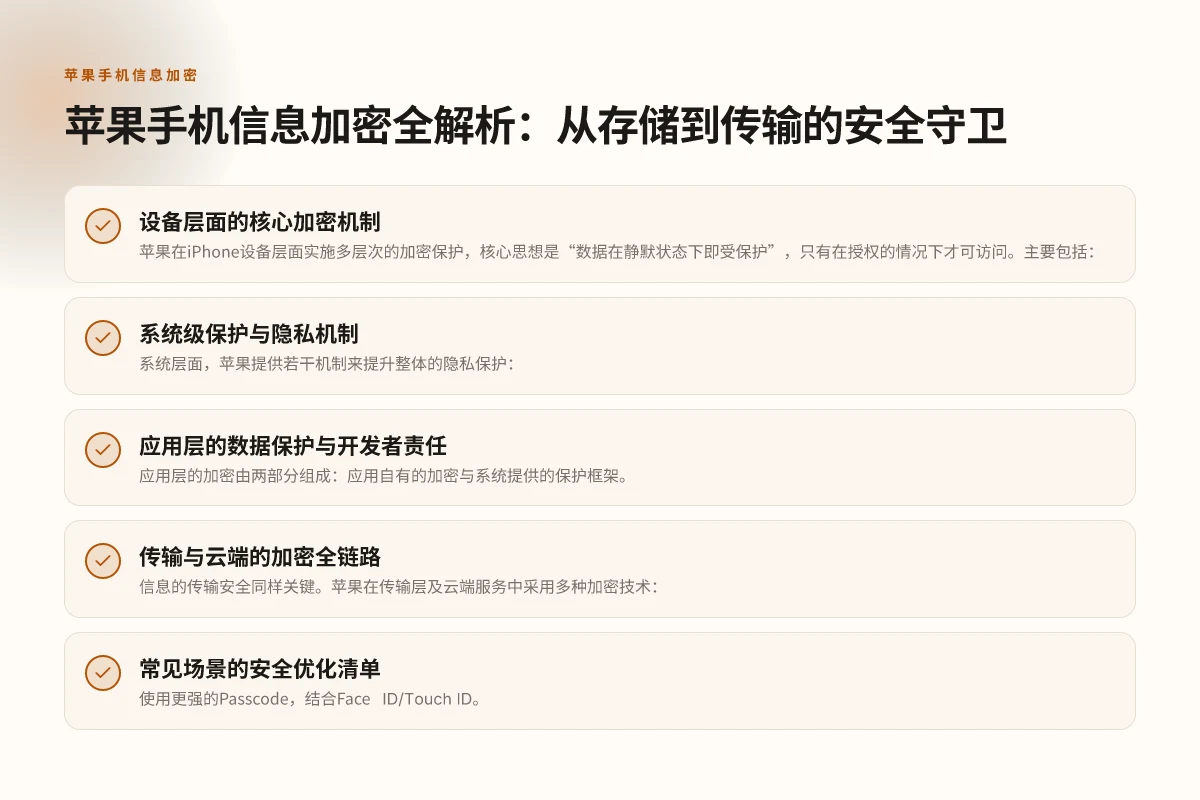
设备层面的核心加密机制
苹果在iPhone设备层面实施多层次的加密保护,核心思想是“数据在静默状态下即受保护”,只有在授权的情况下才可访问。主要包括:
- 数据存储加密:iPhone使用硬件加密引擎,将文件系统的所有数据以唯一钥匙进行加密。设备的Passcode、Face ID/Touch ID和设备密钥共同参与密钥派生过程。
- 钥匙托管:主密钥由Secure Enclave(安全 enclave)负责管理,确保系统核心密钥不会暴露给主处理器或应用层。
- 全盘加密与按项目加密的结合:系统对不同类型的数据采用不同的密钥处理策略,提升灵活性与安全性。
要点是:只要设备没有被解锁,存储在设备上的数据基本不可读,即使物理层访问也不易获得明文信息。
系统级保护与隐私机制
系统层面,苹果提供若干机制来提升整体的隐私保护:
- 自动加密启动:设备在启动阶段就执行硬件级别的加密,确保离线数据也被保护。
- 钥匙派生与屏幕锁:强度较高的Passcode、Face ID/Touch ID等都参与密钥派生,降低暴力破解风险。
- 数据分区与最小权限原则:系统将不同数据分区,应用只能在授权范围内访问数据,系统通过沙箱和权限请求控制访问。
- iCloud与端对端的选择:部分数据可以选择端对端加密(如口令、某些健康数据在特定情景下也会有增强保护),具体取决于服务与协议。
说明:端对端加密并不等同于所有数据都端对端,很多场景仍需云端协作,但系统尽量将加密覆盖到最易暴露的数据点。 苹果发布会2016直播
应用层的数据保护与开发者责任
应用层的加密由两部分组成:应用自有的加密与系统提供的保护框架。
- 应用自有加密:开发者可以在传输或本地存储时使用端到端的加密方案,例如对敏感数据进行加密后再存储,私钥妥善保管。
- 系统保护框架:iOS提供Data Protection、Secure Enclave、Keychain等机制,帮助应用实现更安全的数据管理。
- Data Protection:数据在保护状态下才可访问,设备解锁后才允许应用读取。
- Keychain:安全存储密钥、令牌、凭证等,具备跨应用的受限访问能力。
- Secure Enclave:密钥操作离线完成,避免明文密钥暴露。
开发者实践建议:
- 尽量使用Keychain存储敏感凭证,开启适当的访问控制列表。
- 使用系统提供的加密API,避免自行在应用层实现弱加密或自行管理密钥。
- 对于跨设备数据同步,优先采用服务端端对端加密方案,确保传输与存储阶段的安全性。
传输与云端的加密全链路
信息的传输安全同样关键。苹果在传输层及云端服务中采用多种加密技术:
- TLS/HTTPS默认加密:所有与苹果服务器的通信均采用TLS加密,防止中间人攻击与窃听。
- 端对端加密可选项:部分服务提供端对端加密选项,用户可在隐私设置中开启。
- 云端密钥管理:即使在云端,密钥也通常以保护方式存储、并非直接暴露给云端服务本身,必要时通过Secure Enclave/硬件信任根来完成解密。
常见误区与说明: 芈月和黄歇:两位历史人物的纷争与权谋
- 误区:所有数据都端对端加密。实际情况是,很多云端服务在传输层和存储层都做了加密,但未必实现端对端加密,需要查看具体服务条款与设置。
- 误区:关闭网络也会降低设备安全。核心是设备本地数据的保护,即使在无网络状态,也应确保本地数据仍然是加密的。
常见场景的安全优化清单
- 解锁与访问控制
- 使用更强的Passcode,结合Face ID/Touch ID。
- 启用“在锁屏状态下仍允许访问的功能”最小化,尽量关闭不必要的锁屏快捷功能。
- 数据保护设置
- 启用“数据保护”相关选项,确保在设备解锁前大部分数据不可读。
- 对敏感应用开启额外的应用内加密或双因素认证。
- iCloud隐私与备份
- 评估哪些数据需要开启iCloud备份,哪些适合本地存储或端对端加密方案。
- 使用“钥匙串iCloud同步”时,确保设备间的信任关系与两步验证处于开启状态。
- 第三方应用与权限
- 安装应用时查看权限请求,拒绝不必要的访问。
- 定期清理不再使用的应用以及其授权。
- 网络与公共场景
- 使用受信任的网络,开启VPN时刻或根据需要选择。
- 避免在公共网络下处理高敏感信息,或使用远程桌面/加密容器等工具。
信息加密的对比简表(帮助快速理解)
| 维度 | 设备层级 | 应用层级 | 云端传输 | 端对端加密 | 备注 |
|---|---|---|---|---|---|
| 保护对象 | 存储在设备上的数据 | 应用内数据、密钥管理 | 传输中的数据、云端存储 | 部分服务可选 | 端对端强调“仅发件人与收件人可读” |
| 加密方式 | 硬件加密、Secure Enclave、Keychain | 应用自有加密、系统API | TLS/HTTPS、加密缓存 | 用户可开启/不可改动 | 不同场景组合使用 |
| 用户可控性 | 通过锁屏、Passcode等 | 通过Keychain、权限 | 取决于服务设置 | 大多数需要服务端支持 | 注意隐私设置的开启与关闭时机 |
常见误区与正确认识
- 误区1:只要设备没有被盗,信息就安全。其实云端、同步服务、应用层的保护也同样重要,不能只关注设备本地。
- 误区2:关闭网络就会变得更安全。离线状态下,设备上的数据仍需要良好的静态保护,网络因素只是部分。
- 误区3:所有数据都能端对端加密。很多服务出于可用性、搜索、备份等需求,数据在云端可能仍被解密处理,需了解具体服务条款。
实际操作中,用户应把重点放在设备层保护、系统隐私设置、应用权限管理以及云端隐私策略的理解与配置上。
结语与推荐 综合来看,苹果在信息加密方面提供了强大的基础设施和实用的隐私选项。要真正提升个人信息安全,需从以下角度共同着手:
- 充分利用设备锁与生物识别,提升设备解锁门槛。
- 使用Keychain和Secure Enclave进行密钥管理,避免在应用中自行暴露凭证。
- 在必要场景开启端对端加密选项,了解并遵循服务的隐私设置。
- 规范云端与传输加密,关注是否有未被启用的加密选项或默认开放的权限。
- 经常审视应用权限、数据备份策略,以及对高敏感数据的本地与云端处理方式。
如果你希望,我可以根据你的实际使用场景(如是否经常在不同设备间同步、是否依赖云端备份、常用哪些应用)给出更具体的隐私配置清单和逐步设置指南。