加速器教程
网络数据加密:从原理到实战的全景解读
By 敖星澈 · · 1 min
全面解析网络数据加密的原理、常见算法、应用场景与最佳实践,帮助读者在互联网环境中有效保护数据安全。
网络数据加密:从原理到实战的全景解读
在互联网世界里,数据在传输、存储和处理的各个环节都可能面临被窃取、篡改或伪造的风险。网络数据加密,就是通过数学算法把原始数据转化为不可读的密文,只有拥有正确密钥的主体才能解读。本文从原理、常见算法、应用场景、实现要点以及选型建议,帮助读者对网络数据加密有一个清晰而实用的理解。
编辑推荐:敏感时期也能访问全球互联网——超强抗墙,绕过网络封锁,支付宝、微信付款,无限流量。 查看套餐 →
加密的基础原理
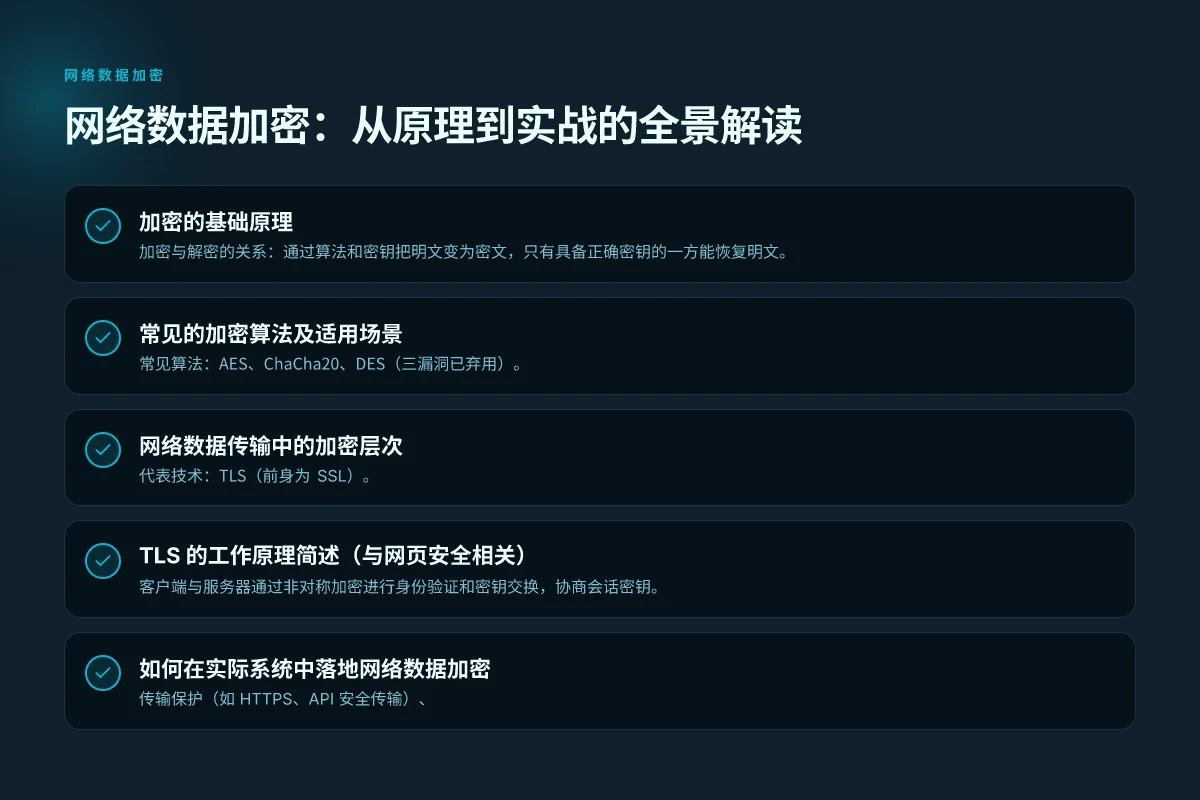
- 加密与解密的关系:通过算法和密钥把明文变为密文,只有具备正确密钥的一方能恢复明文。
- 密钥分类:对称密钥(同一密钥加密解密)、非对称密钥(公钥加密、私钥解密/签名)以及混合加密(结合对称和非对称的优点)。
- 安全目标:
- 机密性(Confidentiality):防止未授权方读取数据。
- 完整性(Integrity):防止数据在传输中被篡改。
- 身份认证(Authentication):确认数据来源的真实性。
- 不可否认性(Non-repudiation):避免发送方在事后否认发送。
常见的加密算法及适用场景
- 对称加密
- 常见算法:AES、ChaCha20、DES(三漏洞已弃用)。
- 场景:大规模数据加密、需要高吞吐量的传输,如VPN隧道内的数据、磁盘加密等。
- 优点:速度快、实现简单。
- 缺点:密钥分发困难,若密钥泄露风险高。
- 非对称加密
- 常见算法:RSA、椭圆曲线(ECC,如 P-256、X25519)、DSA。
- 场景:密钥交换、数字签名、证书信任体系。
- 优点:便于密钥分发与身份验证。
- 缺点:运算量大,速度相对较慢。
- 混合加密
- 原理:用非对称加密安全地传输对称加密的会话密钥,然后用对称加密对数据进行实际传输。
- 场景:TLS/HTTPS、安全邮件、SSH 会话等。
- 散列与信息认证
- 常见算法:SHA-256、SHA-3、HMAC。
- 用途:数据完整性验证、密码存储的哈希、消息认证码。
网络数据传输中的加密层次
- 传输层加密
- 代表技术:TLS(前身为 SSL)。
- 作用:保护端到端的数据在传输过程中的机密性和完整性,常用于网页、API、邮件传输等。
- 应用层加密
- 例如端到端加密(E2EE)的聊天应用、某些即时通讯协议。
- 作用:数据在应用层就被加密,服务端可能无法解密。
- 存储层加密
- 静态数据加密(静态数据在磁盘上的存储时加密)。
- 作用:即使数据被窃取,密文也难以阅读,常见实现有磁盘加密、数据库列级加密、对象存储服务端加密。
TLS 的工作原理简述(与网页安全相关)
- 握手阶段
- 客户端与服务器通过非对称加密进行身份验证和密钥交换,协商会话密钥。
- 证书体系:服务器证书由权威机构(CA)签发,浏览器/客户端通过信任链验证证书有效性。
- 会话阶段
- 双方使用会话密钥对后续数据进行对称加密,提升性能。
- 支持的加密套件(Cipher Suite)包含加密算法、密钥长度和签名算法等。
- 证书信任与吊销
- 客户端维护受信任的根证书集合,遇到过期、吊销或不受信任的证书要拒绝连接。
如何在实际系统中落地网络数据加密
- 确定加密目标
- 传输保护(如 HTTPS、API 安全传输)、
- 数据存储保护(静态数据加密、密钥管理)、
- 应用层保护(端到端加密、消息签名)。
- 选择合适的协议与算法
- 优先使用当前行业最佳实践:TLS 1.3、AES-256、ChaCha20-Poly1305 等。
- 避免使用已知存在弱点的算法与旧版本协议(如 TLS 1.0/1.1、RC4、3DES 等)。
- 密钥管理的核心要点
- 密钥寿命管理:设定轮换周期、到期自动更新、密钥撤销机制。
- 安全存放:硬件安全模块(HSM)、密钥管理服务(KMS)等解决方案。
- 访问控制与审计:最小权限、分离职责、日志留痕。
- 证书与信任链
- 采购与管理服务器证书,定期检查证书有效性、到期提醒与自动化续期。
- 使用证书钉扎(Certificate Pinning)在必要场景中提升信任强度。
- 合规与隐私要求
- 了解并遵循本地法规对数据加密的要求,如数据最小化、跨境传输限制、可审计性。
- 对敏感数据(如个人识别信息、支付信息)采用更严格的加密策略和访问控制。
常见的误区与风险点
- 误区一:只要开启了加密就万无一失。现实中,传输层加密只是保护传输过程,端点的安全、密钥泄露、证书被滥用等也会带来风险。
- 误区二:对称加密的密钥管理简单。密钥分发、轮换、存放、权限控制都需要专业的机制和基础设施。
- 误区三:所有数据都需要同等强度的加密。要根据数据的重要性、合规要求和性能影响,做分级加密与访问控制。
- 风险点一:证书配置不当(如过期、证书链错误)会导致服务不可用。
- 风险点二:弱加密套件和旧协议被强制降级攻击利用,应禁用不安全的协议版本和算法。
关键比较:常见加密方案的优劣对照
| 方案类型 | 典型算法/实现 | 适用场景 | 主要优点 | 主要缺点 |
|---|---|---|---|---|
| 传输层加密 | TLS 1.3、AES-GCM、ChaCha20-Poly1305 | 网站、API、邮件传输 | 高性能、默认提供端到端保护 | 依赖证书管理,端点安全仍需加强 |
| 对称加密 | AES-256、ChaCha20 | 大量数据存储、VPN隧道 | 速度快、实现成熟 | 密钥分发和轮换难度较大 |
| 非对称加密 | RSA、ECDSA、Ed25519 | 密钥交换、数字签名、证书 | 强身份认证、便于分发密钥 | 计算量较大,性能开销高 |
| 混合加密 | TLS、SSH 等实现 | 普遍的安全通信场景 | 兼顾安全与性能 | 需要正确的协议实现与版本控制 |
| 散列与 MAC | SHA-256、HMAC-SHA256 | 数据完整性、认证 | 高效、不可逆性 | 不能用于加密,需结合密钥使用 |
实践中的落地建议
- 优先选择 TLS 1.3,禁用 TLS 1.0/1.1,使用现代加密套件。
- 使用强随机数源,确保会话密钥的安全性。
- 建立端到端与传输层加密的混合策略,以防止中间人攻击和服务端可读性受限。
- 部署专业的密钥管理解决方案,明确密钥生命周期、访问控制和审计日志。
- 对静态数据采用字段级或表级加密,结合数据分级策略对不同数据加密强度进行差异化处理。
- 定期进行安全评估与渗透测试,发现密钥暴露、证书误用等风险点。
- 建立应急响应流程:密钥泄露、证书被吊销的快速处置机制。
结语与推荐
网络数据加密是信息安全的基石之一,但并非单一措施就能实现全方位保护。要建立起有效的保护体系,需要在传输层和应用层同时发力,结合稳健的密钥管理、可信证书机制以及合规要求来综合提升安全性。建议从以下动作开始落地:
- 评估现有系统的加密覆盖范围,优先修复传输层加密和证书信任问题。
- 引入专业的密钥管理服务,规范密钥生命周期和访问审计。
- 采用分级数据加密策略,对敏感数据给予更高强度保护。
- 建立定期安全演练和合规自查机制,确保加密措施始终与业务和法规保持同步。
通过以上步骤,企业与个人都能在日益复杂的网络环境中,保持更高水平的数据机密性、完整性和可用性。